Naar de inhoud
Plan een intake
Menu

Home / Voorbeeldrapport

Zo ziet uw rapport eruit

Een samenvatting voor u, en per bevinding de details voor uw bouwer. Hieronder een ingekort, volledig fictief voorbeeld.

  • Samenvatting in gewone taal
  • Per bevinding bewijs, risico en oplossing
  • Versleuteld aangeleverd
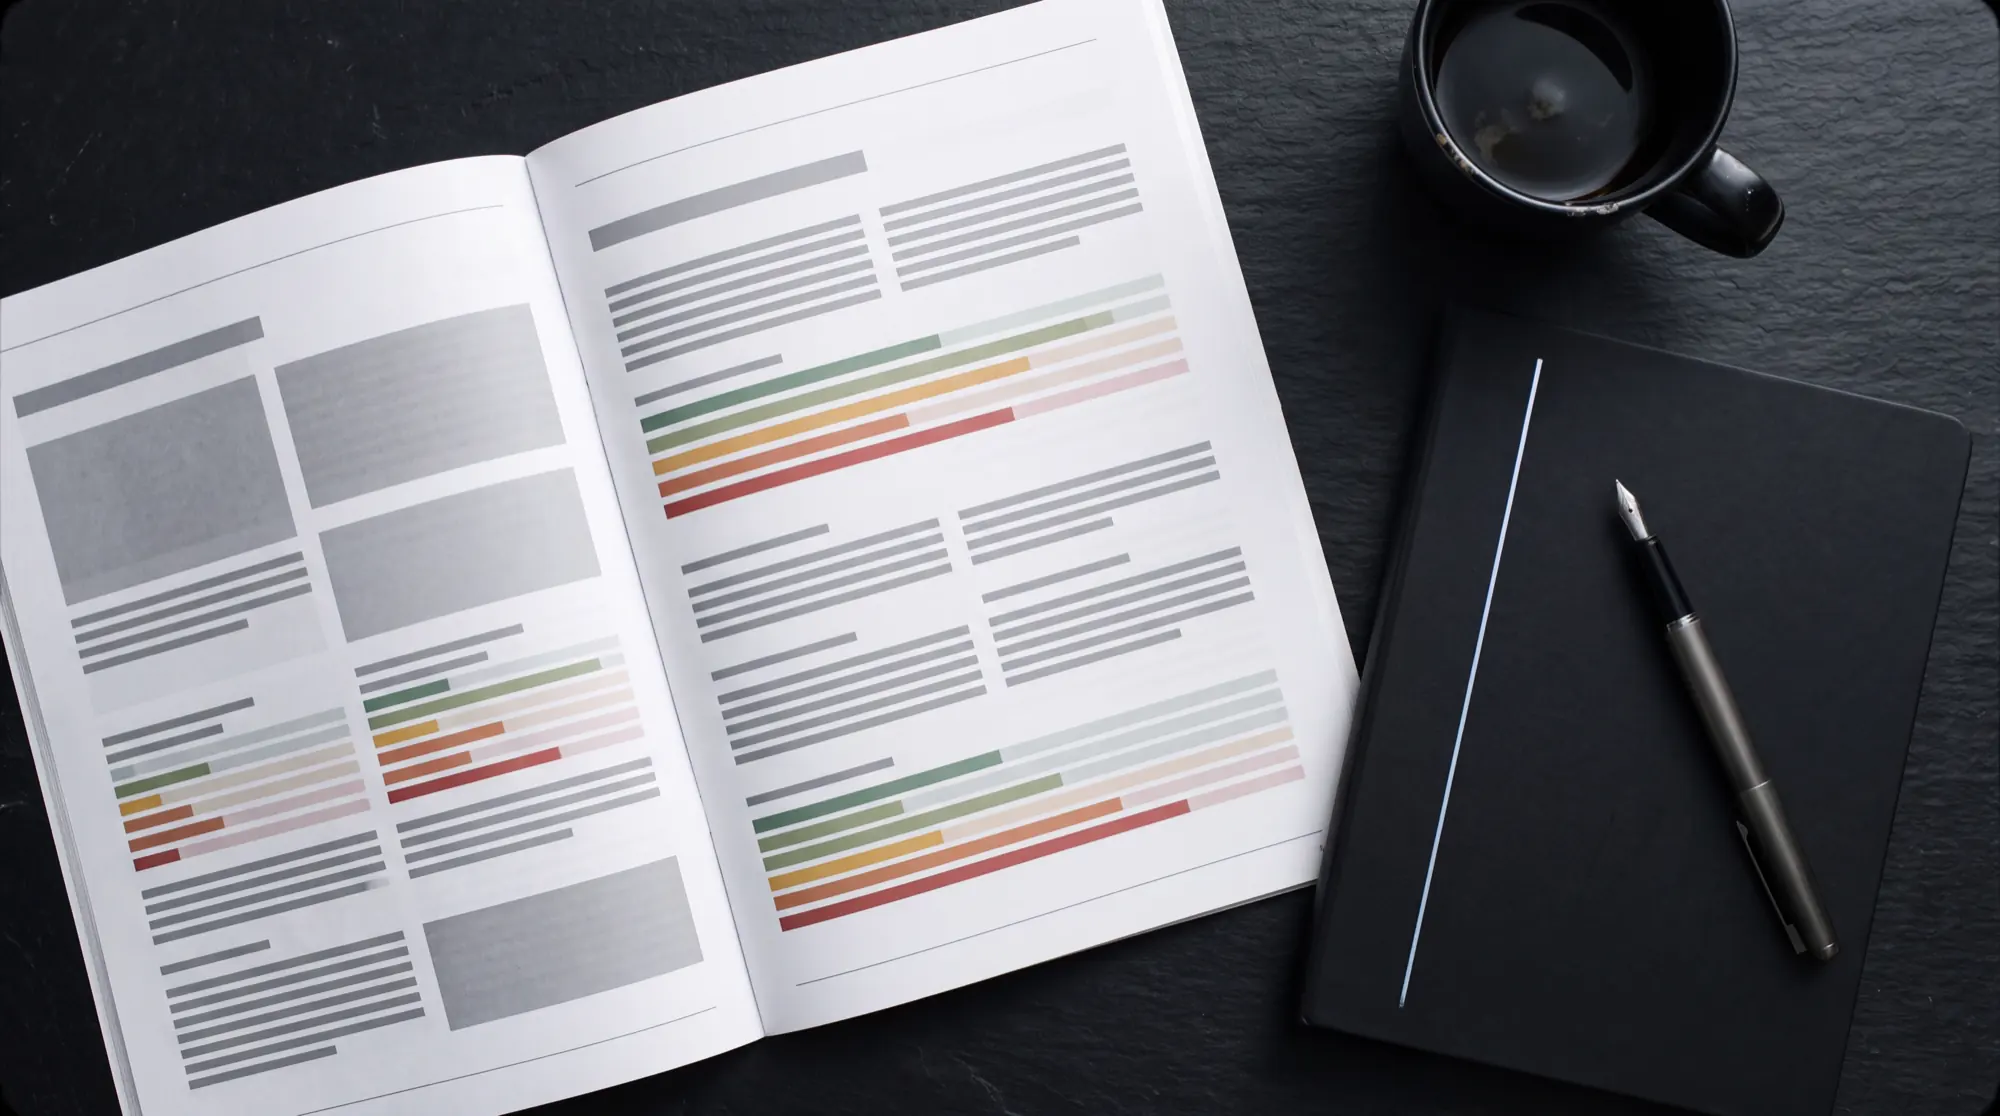
Een geprint pentestrapport met kleurbalken per bevinding naast de zwarte omslag
Blackbox Cyber
Fictief voorbeeld

Rapport Pentest Website

Voorbeeld B.V.

Scope
Publieke website (webshop), zonder inlog
Testperiode
2 testdagen
Methode
OWASP Web Security Testing Guide
Toestemming
Getekend door de eigenaar

Samenvatting voor de ondernemer

We vonden 1 bevinding met een hoog risico, 1 met een middelmatig risico en 1 met een laag risico. Los de kortingscode als eerste op: die kost u direct omzet. De andere twee zijn binnen een dag te verhelpen door uw bouwer.

  • Hoog1
  • Middel1
  • Laag1

Overzicht

Nr.BevindingErnstHertest
BC-01Kortingscode kan onbeperkt opnieuw gebruikt wordenHoogOpgelost
BC-02Beheerpagina zonder limiet op inlogpogingenMiddelOpgelost
BC-03Foutmelding toont de versie van de softwareLaagOpgelost

Bevindingen in detail

BC-01Hoog

Kortingscode kan onbeperkt opnieuw gebruikt worden

Wat we vonden
De code WELKOM10 is bedoeld voor één keer per klant. Door de bestelling af te breken en opnieuw te beginnen, kan de code steeds opnieuw worden gebruikt, ook op andere accounts.
Waarom het ertoe doet
Klanten of bots kunnen onbeperkt korting krijgen. Directe omzetschade.
Oplossing
Controleer het gebruik van de code op de server bij het afronden van de bestelling, niet alleen bij het invoeren. Koppel de code aan het klantaccount én het e-mailadres.
BC-02Middel

Beheerpagina zonder limiet op inlogpogingen

Wat we vonden
De inlogpagina voor beheerders accepteert onbeperkt wachtwoordpogingen en heeft geen tweestapsverificatie.
Waarom het ertoe doet
Een aanvaller kan automatisch wachtwoorden raden. Lukt dat, dan heeft hij volledige toegang tot de webshop.
Oplossing
Zet tweestapsverificatie aan voor alle beheerders en blokkeer tijdelijk na 5 mislukte pogingen.
BC-03Laag

Foutmelding toont de versie van de software

Wat we vonden
Een niet-bestaande pagina toont een foutmelding met de naam en versie van de webshopsoftware.
Waarom het ertoe doet
Een aanvaller weet direct welke bekende lekken hij kan proberen.
Oplossing
Toon bezoekers een algemene foutpagina zonder technische details.
Wij testen alleen na schriftelijke toestemming van de eigenaar van het systeem. Elk rapport begint met de scope die u vooraf heeft getekend.

Voor u, of voor uw bouwer

Elke bevinding staat er in gewone taal én technisch. Kies hieronder zelf hoe u hem leest.

Hoog

Kortingscode onbeperkt te gebruiken

Door de bestelling op het juiste moment af te breken en opnieuw te starten, kon dezelfde kortingscode steeds opnieuw gebruikt worden. Dat kost u direct geld.

Bedrijfslogica (OWASP WSTG)

Gebruik van de code wordt pas bij orderbevestiging afgeboekt, niet bij toepassen. Herhaald afbreken van de checkout omzeilt de limiet. Oplossing: code server-side reserveren bij toepassen en atomair afboeken.

Middel

Wachtwoord eindeloos te raden

Op de inlogpagina kon iemand onbeperkt wachtwoorden proberen. Met een lijst gelekte wachtwoorden lukt het dan vroeg of laat bij een klant.

Authenticatie (OWASP WSTG)

Geen rate limiting of vertraging op het login-endpoint, geen lockout of CAPTCHA na herhaalde fouten. Oplossing: rate limit per account en IP, oplopende vertraging, monitoring op credential stuffing.

Laag

Softwareversie zichtbaar

Uw website laat zien welke versie van de software hij gebruikt. Dat is geen lek, maar het helpt een aanvaller om gericht te zoeken.

Informatieverzameling (OWASP WSTG)

Versie-informatie zichtbaar in HTTP-headers en de meta-generator. Oplossing: headers en generator-tag verwijderen en de software actueel houden.

Fictieve voorbeelden, gebaseerd op veelvoorkomende bevindingen bij webshops.

Wat de ernst betekent

Elke bevinding krijgt een niveau. Klik op een niveau en zie wat het betekent, wat wij doen en wat u doet.

Kritiek: direct

Wat het betekent

Een aanvaller kan zonder veel moeite grote schade doen, bijvoorbeeld de hele klantenlijst downloaden.

Voorbeeld uit de praktijk

Een beheerpagina die zonder wachtwoord te openen is.

Wat wij doen

We bellen u meteen, nog tijdens de test.

Wat u doet

Vandaag laten oplossen. Wij helpen met de eerste stap.

Hoog: binnen een week

Wat het betekent

Een aanvaller kan schade doen met wat moeite, bijvoorbeeld klantgegevens inzien of gratis bestellen.

Voorbeeld uit de praktijk

Een kortingscode die onbeperkt opnieuw te gebruiken is.

Wat wij doen

Staat bovenaan in het rapport, met de oplossing stap voor stap.

Wat u doet

Laat het binnen een week oplossen. Daarna doen we de hertest.

Middel: binnen een maand

Wat het betekent

Er is een zwakke plek, maar die is lastiger te misbruiken of de schade is beperkt.

Voorbeeld uit de praktijk

Onbeperkt wachtwoorden kunnen raden op de inlogpagina.

Wat wij doen

Uitgelegd met oplossing en hoe dringend het is.

Wat u doet

Plan het binnen een maand in.

Laag: bij onderhoud

Wat het betekent

Een klein risico dat vooral samen met andere problemen gevaarlijk wordt.

Voorbeeld uit de praktijk

De softwareversie is zichtbaar voor bezoekers.

Wat wij doen

Kort beschreven met de oplossing.

Wat u doet

Meenemen bij het volgende onderhoud.

Info: goed om te weten

Wat het betekent

Geen lek, wel iets wat beter kan.

Voorbeeld uit de praktijk

Een beveiligingsinstelling die nog strenger kan.

Wat wij doen

Als tip in het rapport.

Wat u doet

Als u tijd heeft.

Meer voorbeeldrapporten

Per dienst een ingekort voorbeeld. Fictief of volledig geanonimiseerd; rapporten onder een NDA tonen we alleen zwartgelakt.

Uw rapport is van u

Op verzoek tekenen we vooraf een NDA. Het rapport komt versleuteld; het wachtwoord krijgt u apart. Testgegevens verwijderen we uiterlijk 30 dagen na de hertest, en we noemen nooit een klant zonder schriftelijke toestemming.

Wilt u zo’n rapport over uw eigen website?

Plan een gratis intake van 30 minuten. Vandaag nog contact bij een aanvraag op een werkdag vóór 16:00.

  • Gratis en vrijblijvend
  • Vaste prijs vooraf
  • NDA op verzoek
Plan een intake